وبلاگ نریمان غریب

بررسی تهدیدهای سایبری و فعالیت‌های الکترونیکی جمهوری اسلامی ایران

۲۹ مطلب

اختصاصی: سوتی حنظله در تایلند - وزارت اطلاعات سهواً دسترسی به فرودگاه بانکوک را لو داد

گروه سایبری «Banished Kitten» که با نام مستعار «Handala» فعالیت می‌کند و وابسته به وزارت اطلاعات جمهوری اسلامی است، بار دیگر دست و پا چلفتی بودن عملیات‌هایش را به نمایش گذاشت. این بار، گروه…

۴ دقیقه مطالعه

اداره ۴۰: هکرهایی که آدم می‌کشند

یک نشت گسترده از اسناد داخلی، پوشش یکی از فعال‌ترین گروه‌های هکری جمهوری اسلامی را کنار زده است. سال‌ها بود که جامعه امنیت سایبری آن‌ها را با نام‌های APT35، Charming Kitten و Fresh Feline…

۲۹ دقیقه مطالعه

اختصاصی: لیست کامل دانشجویان آکادمی راوین وابسته به وزارت اطلاعات

بر اساس ارزیابی‌های اطلاعاتی متعدد سازمان‌های اطلاعاتی غربی، آکادمی راوین به‌عنوان پوششی تجاری برای جذب و آموزش نیرو عمل می‌کند که تحت نظارت مستقیم وزارت اطلاعات قرار دارد. اکنون اسناد…

۵ دقیقه مطالعه

قسمت دو و سه از فایل‌های لو رفته چارمینگ کیتن در پنج قاره را افشا می‌کند

تو مطلب قبلی‌ام درباره نشت اطلاعات چارمینگ کیتن، روی نفوذ بی‌سابقه‌ای تمرکز کردم که ساختار داخلی یک عملیات هک دولتی جمهوری اسلامی رو افشا کرد. این نشت ساختار سازمانی، هویت پرسنل و گزارش‌های…

۱۷ دقیقه مطالعه

تله تلگرام: چرا «رفع فیلتر» یک نقشه جاسوسی از مردم است

جمهوری اسلامی دوباره ایده رفع فیلتر تلگرام را مطرح کرده، و اگر باور کنید این درباره آزادی دیجیتال است، من یک پل در تهران دارم که می‌خواهم به شما بفروشم. الیاس حضرتی، رئیس شورای اطلاع‌رسانی…

۶ دقیقه مطالعه

هک لب دوختگان: چگونه کشتی‌های ایران صدایشان را در دریا از دست دادند

لب‌دوختگان ماه‌هاست که سیستماتیک زیرساخت‌های ایران را هدف قرار می‌دهند، و وقتی درباره آخرین عملیاتشان با من تماس گرفتند، می‌دانستم که حتماً چیز مهمی است. این گروه شوخی ندارد - حمله اسفندشان…

۴ دقیقه مطالعه

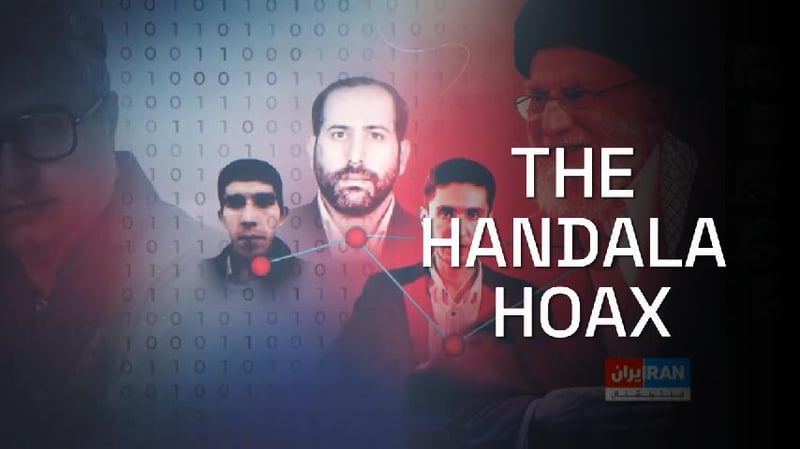
افشای هویت هکر حنظله: ایران اینترنشنال عامل وزارت اطلاعات را شناسایی کرد

امشب شبکه تلویزیونی ایران اینترنشنال، هویت یکی از چهره‌های کلیدی گروه هکری حنظله را که ماه گذشته مسئولیت حمله به نیوزروم این شبکه را بر عهده گرفت، فاش کرد. همانطور که در تحقیقات قبلی‌ام…

۱ دقیقه مطالعه

کمپین جدید Charming Kitten با جعل هویت مقامات پنتاگون

گروه Charming Kitten (بچه گربه جذاب) تاکتیک جدیدی را برای هدف قرار دادن فعالان ایرانی شروع کرده. این بار به جای ساختن هویت‌های جعلی، مستقیماً هویت یک مقام ارشد پنتاگون را جعل کرده‌اند…

۲ دقیقه مطالعه

پرونده‌های امن‌بان: افشای کارخانه جاسوسی سایبری جمهوری اسلامی علیه خطوط هوایی جهان

خودشان را متخصص امنیت سایبری می‌نامیدند. در واقع جوخه دیجیتال تهران هستند. یکی گنجینه‌ اطلاعات محرمانه‌ای رو بهم داد که سالها منتظرش بودم - گیگابایت‌ها داده از سرورهای داخلی امن‌بان، شرکت…

۷ دقیقه مطالعه

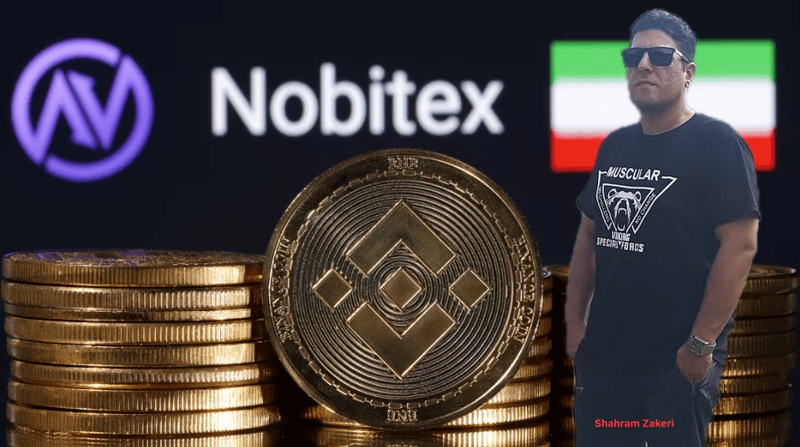
پول‌های سوخته، کیف‌های پنهان: شریان ۸۰۰ میلیون دلاری رمزارز سپاه از طریق نوبیتکس

اگر حمله سایبری ۲۸ خرداد ۱۴۰۴ به بزرگترین صرافی رمزارز ایران واقعاً درباره نابودی ۹۰ میلیون دلار دارایی دیجیتال نبود، بلکه درباره افشا و مختل کردن یک عملیات عظیم پولشویی توسط نیروهای امنیتی…

۶ دقیقه مطالعه